Новый вирус EvilQuest шифрует файлы на Mac и вымогает деньги

За доступ к данным придётся заплатить $50.
Артём Баусов avatar | 1 июля 2020
Новый вирус EvilQuest шифрует файлы на Mac и вымогает деньги

Создатели антивируса Malwarebytes сообщили о новом вредоносном ПО под названием EvilQuest.

На торрент-трекерах обнаружилось пиратское приложение Little Snitch. Оно доступно с установочным PKG-файлом, которого нет в лицензионной копии. Он якобы стирает лишние данные установки, но по факту загружает на Mac вирус.

Файл сценария копируется в папку, связанную с приложением Little Snitch, под именем CrashReporter. Пользователь не заметит, что вирус появился в мониторе активности, поскольку macOS имеет внутреннее приложение с похожим именем. Находится здесь: /Library/LittleSnitchd/CrashReporter.

Спустя некоторое время EvilQuest начинает зашифровывать файлы юзера и требовать деньги за их разблокировку. Часть шифрования приводит к тому, что Finder не работает должным образом, и система постоянно падает. Даже Связка ключей не может нормально функционировать.
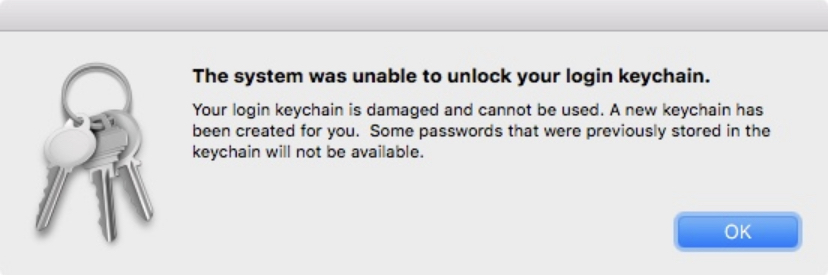
Сообщение на экране говорит, что владелец компьютера должен заплатить $50 за восстановление данных, иначе все будет удалено через три дня.

Вредоносное ПО продолжает работать даже после шифрования файлов, и удалить его нельзя. Эксперты Malwarebytes советуют откатиться к ближайшей резервной копии. [9to5]
7
Логотип iPhones.ru
iPhones.ru
За доступ к данным придётся заплатить $50.

7 комментариев

Котик
Котик
Котик
Котик
Котик
Котик
Котик
Котик
Котик
Котик
Котик
Котик
Котик из TikTok
Котик из TikTok
Котик из TikTok
Котик из TikTok
Момент из фильма
Момент из фильма
Момент из фильма
Момент из фильма
Момент из фильма
Момент из фильма
Момент из фильма
Момент из фильма
Момент из фильма
Момент из фильма
Момент из фильма
Момент из фильма
Момент из фильма
Момент из фильма
Момент из фильма
Момент из фильма
Момент из фильма
Момент из фильма
Мем стикер
Мем стикер
Мем стикер
Мем стикер
Мем стикер
Мем стикер
Мем стикер
Мем стикер
Мем стикер
Мем стикер
Мем стикер
Мем стикер
Мем стикер
Мем стикер
Мем стикер
Мем стикер
Мем стикер
Мем стикер
Мем стикер
Мем стикер
Мем стикер
Мем стикер
Мем стикер
Мем стикер
Мем стикер
Мем стикер
Мем стикер
Мем стикер
Мем стикер
Мем стикер
Мем стикер
Мем стикер
Мем стикер
Офис стикер
Офис стикер
Офис стикер
Офис стикер
Офис стикер
Офис стикер
Офис стикер
Офис стикер
Офис стикер
Офис стикер
Офис стикер
Офис стикер
Офис стикер
Офис стикер
Офис стикер
Офис стикер
Офис стикер
Видео мем
Видео мем
Видео мем
Видео мем
Видео мем
Видео мем

Какие правила в комментариях
  1. CrazyRabbit avatar
    CrazyRabbit 1 июля 2020

    Эх, были времена, когда на mac любую ссанину можно было ставить и в ус не дуть

    Войди на сайт, чтобы ответить
    Ответить
    FiLunder_7
    FiLunder_7 1 июля 2020

    @CrazyRabbit, Это во времена ПоверПиСи? Уже на Сноу Леопард куча вымогателей и рекламных малварей было. А уж знаменитая зараженная Transmission с официального сайта еще долго в истории будет.

    Войди на сайт, чтобы ответить
    Ответить
  2. Maximvs_Storm avatar
    Maximvs_Storm 1 июля 2020

    Как и в случае с любой ОС – лучше башку включать. Чтоб установить шифровальщик на мак нужно сделать это только собственноручно.

    Войди на сайт, чтобы ответить
    Ответить
    e-ch
    e-ch 1 июля 2020

    @Maximvs_Storm, поражает как некоторые фанаты переобуваются в воздухе. Под “бОошку включать” можно подвести множество вещей. Крякнутый софт, наличие антивируса, бэкапы в облако, сомнительные сайты… А теперь вопрос к знатокам: зачем загонять систему в отдельный контейнер APFS, внедрять неотключаемую без рекавери проверку целостности, вводить строгие (и очень надоедливые) ограничения на доступ к диску для всех программ и банально запрещать ставить неподписанный софт по умолчанию, если какой-то Вася может написать шифровщик, напрочь игнорирующий всё это, максимум имея пароль администратора, давно потерявший былую значимость?

    Войди на сайт, чтобы ответить
    Ответить